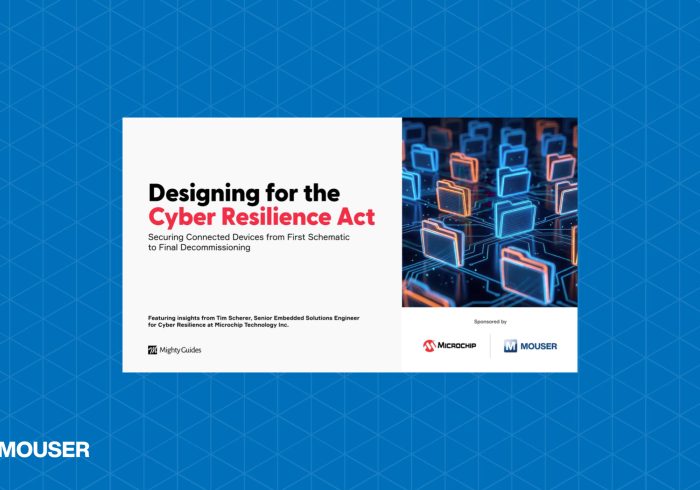
Mouser Electronics, dystrybutor podzespołów elektronicznych i nowych produktów (NPI), we współpracy z Microchip Technology udostępnił nowy e-book poświęcony wymaganiom unijnego rozporządzenia Cyber Resilience Act (CRA). Publikacja Designing for the Cyber Resilience Act: Securing Connected Devices from First Schematic to Final Decommissioning przedstawia praktyczne sposoby uwzględniania cyberbezpieczeństwa na wszystkich etapach projektowania, produkcji, eksploatacji i wycofywania urządzeń elektronicznych.
Cyberbezpieczeństwo jako warunek wprowadzenia produktu na rynek UE
Wraz z upowszechnianiem się urządzeń połączonych z siecią w przemyśle, elektronice konsumenckiej, infrastrukturze i rozwiązaniach Internetu Rzeczy (IoT) cyberbezpieczeństwo staje się jednym z kluczowych elementów projektowania produktów.
Od grudnia 2027 r. produkty zawierające elementy cyfrowe, w tym sprzęt i oprogramowanie bezpośrednio lub pośrednio łączące się z innymi urządzeniami bądź sieciami, będą musiały spełniać zasadnicze wymagania cyberbezpieczeństwa określone w unijnym rozporządzeniu Cyber Resilience Act. Zgodność z odpowiednimi wymaganiami będzie niezbędna do uzyskania oznakowania CE i wprowadzenia produktów na rynek Unii Europejskiej.
Nowe przepisy sprawiają, że bezpieczeństwo cyfrowe staje się istotnym warunkiem dostępu do rynku, obok dotychczasowych wymagań dotyczących zgodności produktów.
Od projektu układu do bezpiecznego wycofania urządzenia
E-book prowadzi czytelnika przez cały cykl życia połączonego urządzenia. Zawiera wskazówki Tima Scherera, starszego inżyniera ds. rozwiązań embedded i cyberodporności w Microchip Technology. Omawia zakres CRA, harmonogram wdrażania przepisów i powiązane normy, a także decyzje projektowe wpływające na architekturę bezpieczeństwa.
Publikacja porusza również zagadnienia walidacji prototypów, bezpiecznego przygotowania urządzeń do produkcji na dużą skalę oraz zarządzania tożsamością urządzeń, danymi uwierzytelniającymi i aktualizacjami oprogramowania podczas eksploatacji. Ostatnim etapem jest bezpieczne wycofanie produktu z użytkowania.
Wśród najważniejszych zagadnień przedstawionych w e-booku znajdują się:
- Ocena zgodności z CRA – ustalenie, czy produkt podlega rozporządzeniu, przeprowadzenie analizy ryzyka z uwzględnieniem przeznaczenia urządzenia, przetwarzanych danych i połączeń oraz zastosowanie zasad secure-by-design i secure-by-default, czyli uwzględniania bezpieczeństwa już na etapie projektowania i stosowania bezpiecznych ustawień domyślnych.
- Podstawy architektury bezpieczeństwa – implementacja zaufanego łańcucha uruchamiania, kontrola integralności oprogramowania układowego, ochrona kluczy kryptograficznych oraz szyfrowanie wrażliwych danych tam, gdzie jest to wymagane.
- Sprzętowy fundament zaufania – dobór odpowiednich rozwiązań, w tym bezpiecznych elementów elektronicznych (secure elements), które generują i chronią klucze prywatne oraz umożliwiają wykonywanie operacji kryptograficznych.
- Bezpieczne przygotowanie produkcji – wykorzystanie w prototypach wstępnie skonfigurowanych tożsamości urządzeń oraz zaplanowanie bezpiecznego nadawania kluczy i certyfikatów na etapie produkcji seryjnej.
- Bezpieczeństwo podczas eksploatacji – bezpieczne dołączanie urządzeń do infrastruktury, uwierzytelnianie aktualizacji oprogramowania układowego, odnawianie danych uwierzytelniających, zarządzanie podatnościami oraz bezpieczne wycofywanie urządzeń z użytkowania.
Rozwiązania Microchip wspierające cyberbezpieczeństwo IoT
Publikacja przedstawia również praktyczne możliwości wdrażania opisanych mechanizmów z wykorzystaniem rozwiązań Microchip Technology. Wśród nich znalazły się układ bezpieczeństwa ATECC608C, płytka rozwojowa DM320118 CryptoAuth Trust Platform oraz platforma EV89U05A CryptoAuth Pro Trust Platform.
Uzupełnieniem tych rozwiązań są narzędzia i usługi wspierające zarządzanie bezpieczeństwem urządzeń IoT. Trust Platform Design Suite, usługa zarządzanego przygotowania urządzeń do produkcji TrustMANAGER oraz platforma łączności keySTREAM tworzą zestaw narzędzi ułatwiających zarządzanie kluczami kryptograficznymi i certyfikatami, a także przeprowadzanie aktualizacji oprogramowania przez sieć (FOTA – Firmware Over-The-Air) w projektach wykorzystujących układy ATECC608.
Dostęp do tych rozwiązań wymaga rejestracji na stronie internetowej Microchip.
Praktyczne podejście do wymagań CRA
Celem publikacji jest połączenie wymagań regulacyjnych z konkretnymi rozwiązaniami inżynierskimi. E-book ma pomóc zespołom projektowym uwzględniać cyberbezpieczeństwo od najwcześniejszych etapów prac nad produktem, zamiast traktować je jako dodatkowy element wdrażany dopiero przed wprowadzeniem urządzenia na rynek.
E-book można pobrać bezpłatnie ze strony Mouser Electronics:
Designing for the Cyber Resilience Act – Microchip Technology
Pozostałe publikacje techniczne dostępne są w bibliotece e-booków Mouser Electronics.